
Autoridades investigam motivação por trás de nova onda de ataques cibernéticos contra supermercados europeus
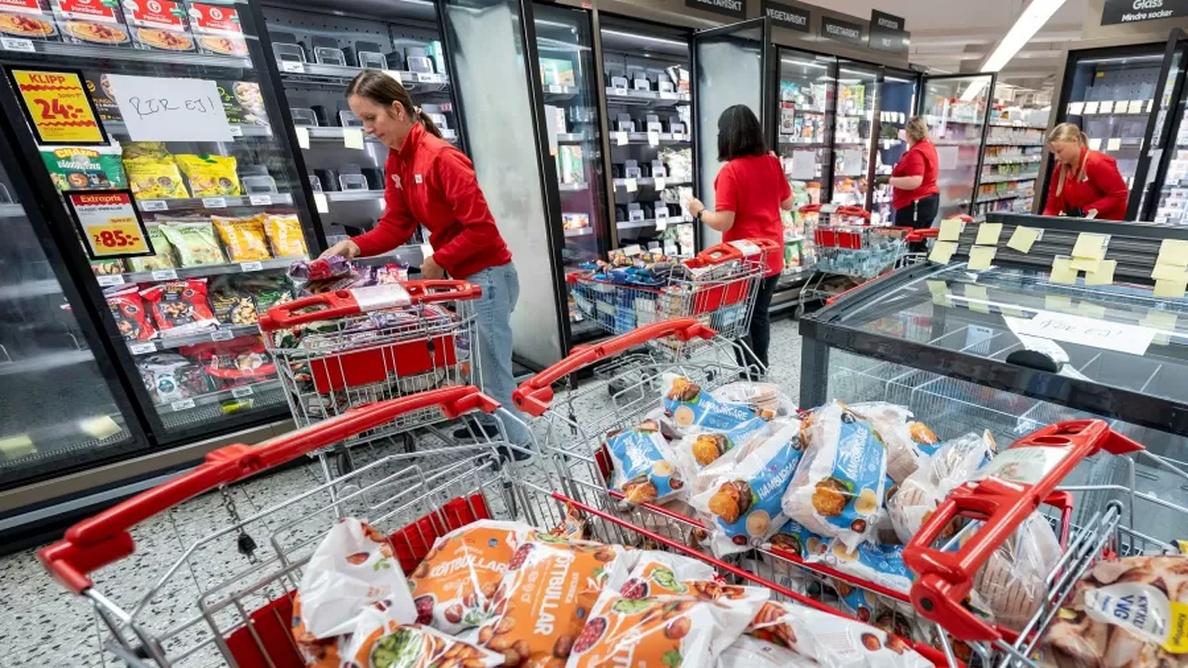
Uma nova onda de ataques cibernéticos a supermercados europeus se espalhou pelo continente ontem (2), afetando sistemas de refrigeração na Suécia, Irlanda, Holanda, Estônia, Finlândia, Bélgica e Luxemburgo.
O incidente levou ao descarte de alimentos e reacendeu preocupações sobre a vulnerabilidade digital da cadeia de abastecimento alimentar da Europa. Menos de um mês após um episódio semelhante atingir centenas de lojas na França.
Os ataques provocaram alterações indevidas nas temperaturas de geladeiras e freezers em dezenas de estabelecimentos.
A rede Carrefour informou que cerca de 15 de suas 700 lojas na Bélgica foram afetadas. “É um ataque cibernético, não há outra explicação”, afirmou o porta-voz da empresa, Mich Vergauwen.
Em Antuérpia, o fundador da rede de açougues De Laet & Van Haver, Luc De Laet, relatou que, durante a madrugada, suas geladeiras foram configuradas para até 18°C.
Um “incidente de TI” também afetou os sistemas de refrigeração de dezenas de lojas da varejista Ahold Delhaize na Bélgica e em Luxemburgo.
“Devido a ataques cibernéticos, não haverá produtos nas prateleiras refrigeradas ou congeladas. Pedimos sinceras desculpas”, anunciou a empresa em uma de suas lojas.
Já o Grupo Colruyt, que opera supermercados Spar na Bélgica por meio de franquias, informou que cinco unidades tiveram sistemas de refrigeração comprometidos.
A rede Intermarché relatou problemas técnicos em cerca de 15 lojas.
Na Suécia, a rede de supermercados Coop informou que sete de suas unidades tiveram problemas após um incidente envolvendo manipulação não autorizada de sistemas de refrigeração.
O que se sabe sobre nova onda de ataques cibernéticos a supermercados europeus
A varejista ICA também sofreu o ataque, que elevou a temperatura do freezer de uma de suas unidades a 50ºC, segundo uma representante da empresa.
A atacadista irlandesa Musgrave informou que o incidente atingiu sistemas em 13 lojas da rede SuperValu, obrigando a retirada de produtos refrigerados e congelados das prateleiras.
Na Finlândia, a rede varejista Kesko registrou ocorrências parecidas. Na Estônia, o supermercado Selver foi afetado. Por outro lado, na Holanda, foram identificados impactos em lojas de cidades menores.
O que está por trás dos ataques cibernéticos a supermercados europeus
Os novos incidentes ocorrem após um ataque registrado na França no mês passado. Na ocasião, a polícia francesa informou que hackers assumiram o controle de sistemas de refrigeração em mais de 500 supermercados, provocando perdas de alimentos e, em alguns casos, incêndios.
Embora nenhum grupo tenha reivindicado a autoria dos ataques, os casos ampliaram a preocupação das autoridades europeias com ameaças híbridas à infraestrutura crítica desde a invasão da Ucrânia pela Rússia, em 2022.
Em outubro, alertas sobre ameaças russas à Alemanha, por exemplo, se multiplicaram, levando o ministro do Interior, Alexander Dobrindt, a dizer que o país é alvo diário de “uma guerra híbrida”.
Moscou nega repetidamente qualquer envolvimento em operações de sabotagem.
Segundo ela, o aumento dos incidentes também está relacionado à evolução da inteligência artificial. “Todos os sistemas de TI são potencialmente vulneráveis, e a IA agora pode ser usada para explorar essas fraquezas com sucesso, especialmente por atores sofisticados”, disse.
A Comissão Europeia afirmou que os ataques demonstram como as ameaças digitais estão se tornando cada vez mais disruptivas.
Dono da rede de açougues afetada na Bélgica, De Laet afirmou acreditar que o objetivo dos hackers é desestabilizar as economias europeias. “Acordem, por favor, porque há algo acontecendo”, disse, dirigindo-se às autoridades policiais.
Por que o varejo se tornou alvo
De geladeiras e sistemas de aquecimento a câmeras de segurança e alarmes, uma parcela crescente da infraestrutura física do varejo passou a ser conectada à internet e controlada remotamente.
Parte dos equipamentos afetados nesta segunda-feira utiliza a tecnologia de controle de temperatura da dinamarquesa Danfoss, a mesma utilizada por supermercados hackeados no início de outubro na França.
A empresa afirmou estar trabalhando com os clientes para implementar correções de segurança.
Tom Hegel, pesquisador da empresa de cibersegurança SentinelOne, afirmou que ataques desse tipo costumam estar ligados à extorsão, motivação política ou operações patrocinadas por governos.
Segundo ele, o fato de não terem surgido exigências financeiras sugere uma possível intenção de sabotagem.
Ele observou ainda que é difícil identificar a autoria de invasões desse tipo. “Um invasor que acessa um painel de controle exposto praticamente não deixa rastros.
Um adolescente e um serviço de inteligência pareceriam muito semelhantes do ponto de vista de quem está defendendo o sistema.”
Quais dispositivos podem ser alvo
Os hackers atacam principalmente aparelhos conectados à internet que permitem controle remoto.
No ambiente doméstico, por exemplo, estão câmeras de segurança, campainhas com vídeo, sistemas de alarme, fechaduras inteligentes, termostatos, sistemas de aquecimento central e eletrodomésticos inteligentes, como geladeiras, fornos e máquinas de lavar.
Em termos práticos, qualquer equipamento ligado à internet, seja diretamente ou por meio de aplicativos, serviços em nuvem ou redes domésticas, pode se tornar um alvo.
Em 2015, pesquisadores demonstraram como hackers poderiam comprometer uma geladeira inteligente da Samsung e interceptar parte do tráfego de internet que passava pelo aparelho.
Na maioria dos casos, os invasores buscam roubar dados, interromper serviços ou utilizar dispositivos conectados como porta de entrada para redes maiores.
O que um hacker pode fazer após invadir um dispositivo
Depois de obter acesso, um invasor geralmente pode coletar informações ou assumir o controle do equipamento.
Uma câmera pode revelar imagens do interior de uma residência, um dispositivo com microfone pode captar conversas e um roteador comprometido pode expor tudo o que trafega pela rede.
Quando assumem o controle de um aparelho, hackers podem ligá-lo ou desligá-lo, alterar configurações e impedir que os usuários acessem suas próprias contas.
Em situações mais graves, invasores podem usar dispositivos com pouca proteção para acessar outros sistemas da mesma rede ou roubar informações pessoais vinculadas a contas online.
Hackers poderiam assumir o controle de infraestruturas críticas?
Veículos e aeronaves modernos contam, em geral, com múltiplas camadas de proteção. O mesmo ocorre com infraestruturas críticas, como redes elétricas e sistemas de abastecimento de água. Que costumam operar sob padrões mais rígidos de segurança, monitoramento e regulamentação do que equipamentos de consumo.
Isso não significa que sejam imunes a ataques cibernéticos, mas, em geral, representam alvos muito mais difíceis do que um eletrodoméstico conectado a uma rede Wi‑Fi doméstica.
Em 2015, por exemplo, especialistas conseguiram assumir remotamente o controle de um Jeep em movimento por meio de seu sistema de entretenimento conectado à internet.
O episódio levou ao recall de cerca de 1,4 milhão de veículos e à implementação de correções de software.
Quase uma década depois, pesquisadores divulgaram uma falha que permitia rastrear, destrancar e ligar determinados veículos da Kia utilizando apenas o número da placa.